Pozdrav raja!
Da otvorimo prvu temu novom cyber Security podforumu
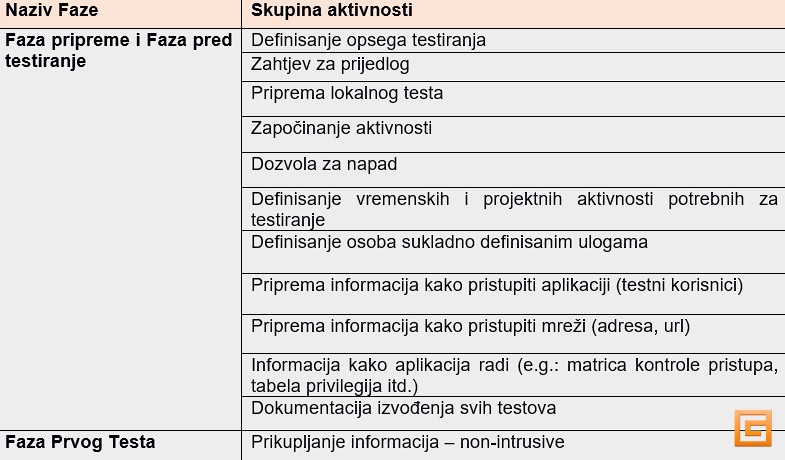
Za početak, ispod ću podijeliti metodologiju penetracijskog testiranja iz zvanične tend. dokumentacije uz male korekcije.
Naravno metodologija i obim testiranja zavise od klijenta sistema i definisanog opsega ali ovo su neke od najčešćih stavki koje se traže u praksi.
Možda nekome posluži kao koristan materijal a možemo i prodiskutovati o pojedinim fazama testiranja
Prvo definišemo pseg testiranja koji obuhvata tri vrste: Black-box, white-box ili grey-box
Od pen testera se traži sledeće c/p iz ten. dokumentacije:
- Znanje o ranjivosti i prijetnjama specifičnim za web aplikacije (na primjer, SQL injection, Cross Site Scripting, itd.) - svi testeri
- Znanje operativnog sistema servera - najmanje 1 tester
- Adekvatno znanje TCP / IP, SSL, TLS; HTTP, HTTPS mrežni protokoli i baze podataka - najmanje 1 tester
- Princip poznavanja programskog jezika koji se koristi u okviru web aplikacije - najmanje 1 tester
- Poznavanje sigurnosti i mrežnih uređaja (Firewalli, balansiranje opterećenja, ruter, IDS) - najmanje 1 tester
- Praktično poznavanje sigurnosnih skenera i uobičajenih haker alata - svi testeri
- Poznavanje osnova i standarda testa (npr. PCI-DSS, OWASP, OSSTMM, BSI-Pentesting Guide) - svi testeri
- Preferirano je da testeri poseduju važeće certifikate u vezi sa standardima koji se koriste.
Kriterij za izvođenje penetracijskog testiranja
Ovi kriterijumi trebaju biti uključeni u ugovor. Mrežna jedinica mora obavijestiti tim za testiranje prije nego što test počne ako je uspostavljen bar jedan od kriterijuma:
- Postoji poznat problem poricanja usluga unutar web aplikacije.
- Nema pouzdanih rezervnih kopija (uključujući zastarjele sigurnosne kopije).
- Postoji poznata nepouzdanost web aplikacije ili njegovog infrastrukturnog okruženja kada se pristupi na nestandardan način (npr. kroz skeniranje portova).
- Postojeće izmjene na web aplikaciji tokom perioda testiranja (npr. ažuriranja ili zakrpe).
Postoji interni i eksterni pen test. Što se tiče internog zavisi od klijenta, kada su u pitanju državne institucije pretežno se kod nas u regionu traži da dođete na lokaciju klijenta. Klijent je dužan osigurati laptop i pripremiti Kali Linux dok je ostatak posla na vama, od konfiguracije i instalacije potrebnih alata do pripreme okruženja za testiranje. Upravo se na toj pripremi često izgubi najviše vremena. Druga mogućnost je da vam klijent odobri korištenje vlastitog laptopa.
Klijent je također dužan da vam dostavi: [b]SPISAK POTREBNIH INFORMACIJA ZA POČETAK PENETRACIJSKOG TESTA
C/P
IP adrese: Eksterne (javno dostupne) i interne adrese (unutar lokalne mreže)
Mrežne adrese i infrastruktura IP adrese: Eksterne (javno dostupne) i interne adrese (unutar lokalne mreže).
Serveri i mrežna oprema: Fizički i virtualni serveri, mrežni ruteri, svičevi i storage uređaji (uz navedene IP adrese, uloge i operativne sisteme).
Sigurnosni uređaji: Firewall, IPS/IDS, SIEM, Backup sistemi i slično.
Računari i terminali: Desktop i prijenosni računari (laptopi) sa pripadajućim IP adresama i operativnim sistemima.
Periferni i ostali uređaji: Web kamere, printeri, skeneri, faks i All-In-One uređaji, IP telefoni, modemi, set-top box uređaji, kao i uređaji za evidenciju radnog vremena i barcode čitači.
Baze podataka i web portali: IP adrese i opis uloge.
Web, mobilne i desktop aplikacije: Linkovi/IP adrese, kratak opis uloge i testni korisnički računi (username i password) po potrebi.
...itd
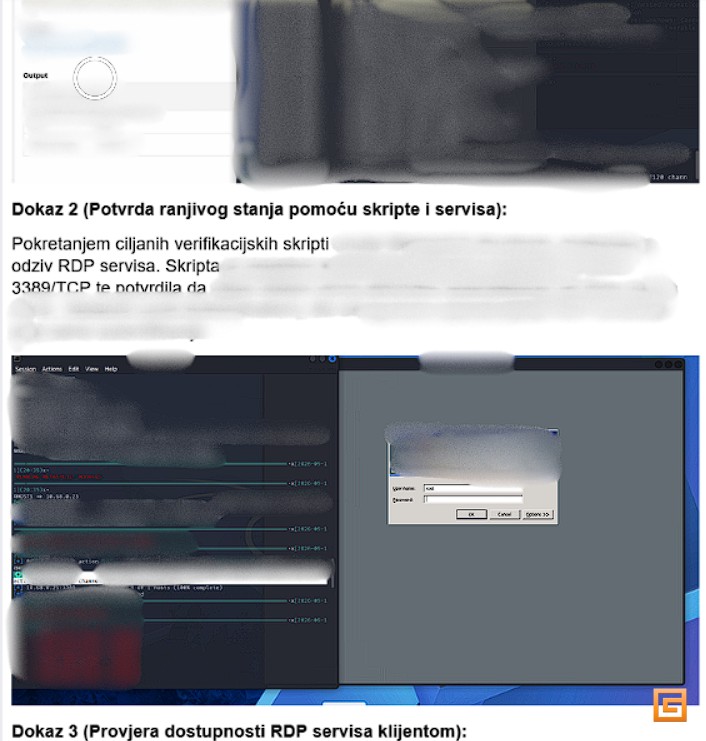
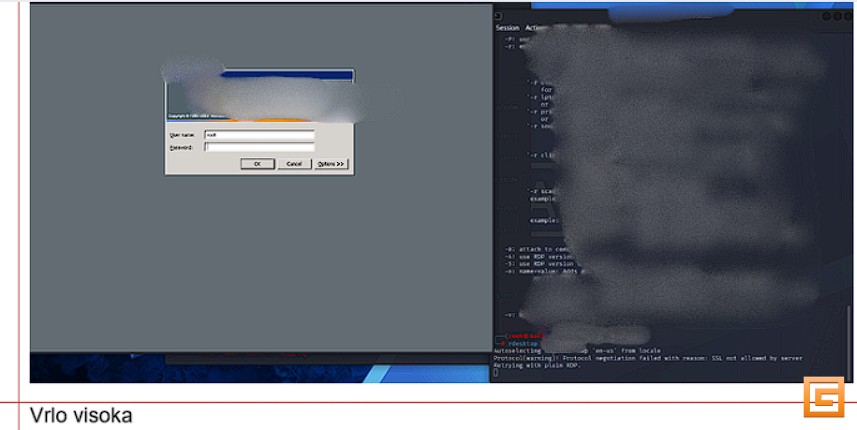
Primjer izvještaja iskorištene ranjivosti visokog rizika:
Možda i kakvu obuku nekad organizujemo imam već podignute servere, konfigurisane alate pa da rokamo ako nekoga bude interesovalo
Editovat ću temu ubrzo ...
5


 Bivši GAMERS.ba član? Vrati profil