

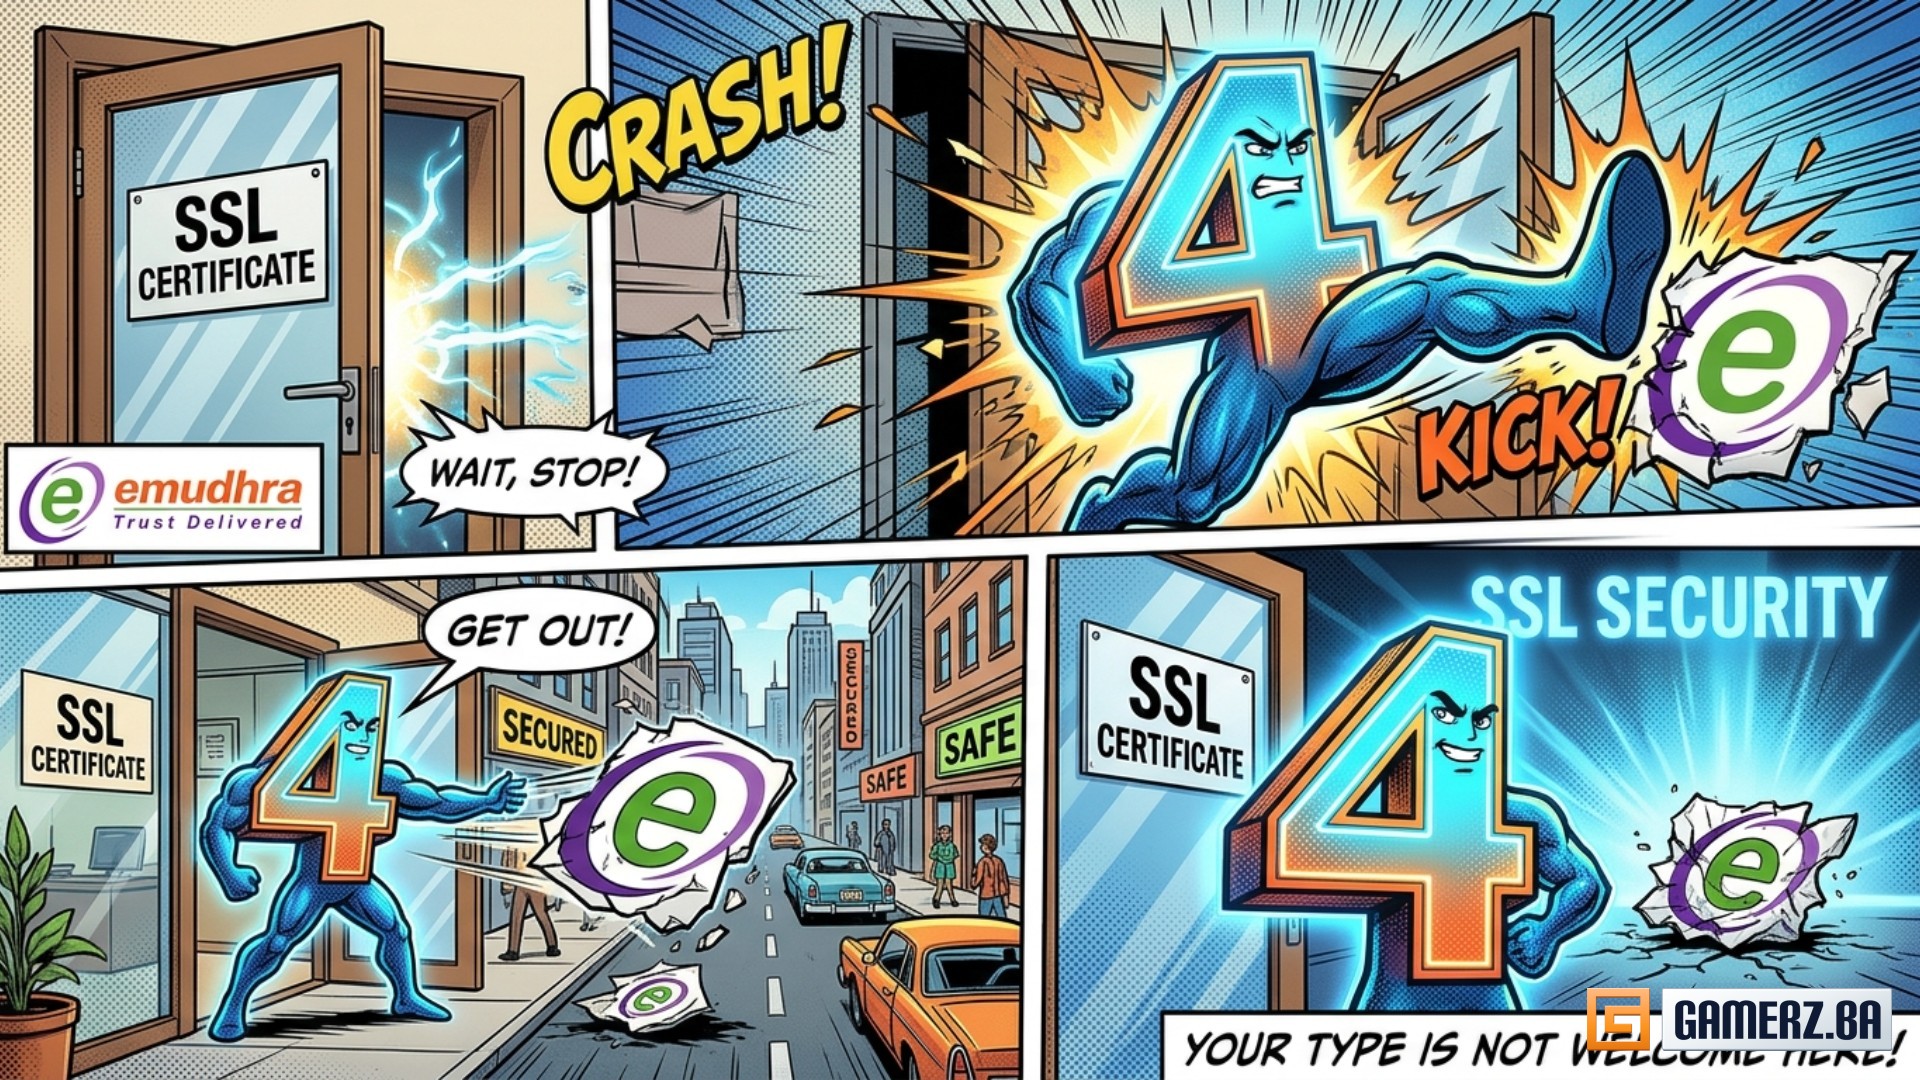
eMudhra, globalni izdavač digitalnih certifikata, službeno se povlači iz izdavanja SSL/TLS certifikata. Do toga je došlo nakon što je u javnost izašao jedan od najbizarnijih sigurnosnih propusta u historiji interneta - ključ za sigurnost web stranica svodio se na običan, jednocifren broj 4.
Kako se ovo desilo
Kad se prave privatni ključevi za enkripciju, računar mora generisati ogroman i potpuno random broj. Ideja je jednostavna: da taj ključ niko ne može pogoditi, pa ni najjači superračunari.
eMudhra je u aprilu 2025. godine pravila nove certifikate i tada je njihov sistem za generisanje random brojeva katastrofalno zakazao. Umjesto broja sa 116 cifri izbacivao je jednocifrene i dvocifrene brojeve. Najjednostavniji od njih bila je obična četvorka.
Istraživač Scott Helme pokrenuo je skriptu na svom laptopu i provalio sve privatne ključeve za manje od sekunde. Nikakav upad u eMudhru nije bio potreban. Ključevi su bili toliko prosti da bi ih pogodio bilo ko, čak i obični AI model iz jednog upita.
Šta kaže eMudhra
U zvaničnom press releaseu tvrde da su pogođene certifikate opozvali u roku od 14 sati, da infrastruktura nije hakovana i da iz spornih ključeva nisu izdati certifikati za krajnje korisnike.
Prašina na društvenim mrežama bila je ipak prevelika, a SSL im donosi svega 1% prihoda. Upravni odbor je tako zaključio da se borba za reputaciju u tom sektoru ne isplati. Postojeći korisnici dobijaju besplatnu zamjenu certifikata preko partnera, a eMudhra se okreće ostalim enterprise uslugama, koje incident nije dotakao.
Šta da uradite
Najbitnije je uraditi update browsera i sistema. Google, Microsoft, Apple i Mozilla su kroz vanredne nadogradnje stavili ugrožene eMudhra certifikate na "crnu listu", pa je dovoljno instalirati najnovije nadogradnje za operativni sistem i browser.
Ako vaši backend servisi pričaju s vanjskim API-jima, provjerite da je lokalni paket CA certifikata na serveru ažuriran.
21. oktobar 2026. ostaće upamćen kao težak dan za internet sigurnost - "70% interneta" bilo je ugroženo od PHP2Shell, a ostatak je imao certifikate koje je mogao falsifikovati bilo ko.
Broj 4 izbacio eMudhru iz SSL biznisa
Izvor: https://emudhra.com/
Povezano
Komentari (3)
Još nema komentara. Budi prvi.
Da bi komentarisao/la vijest:
Napravi profil
ili se prijavi.
Vrati stari profil